

Критична уязвимост в Linux с CVSS 9.8: AI открива път към root достъп до сървъри
- Какво представлява CVE-2026-98432?
- Защо оценката CVSS 9.8 е толкова сериозна?
- Как изкуственият интелект Claude успява да създаде експлойт?
- Кои Linux дистрибуции са засегнати?
- Защо този проблем е особено важен за уеб сървърите?
- Как да проверим дали нашият Ubuntu сървър е потенциално засегнат?
- Какво трябва да направят системните администратори?
- Защо не трябва да се инсталира произволно по-ново Linux ядро?
- AI в киберсигурността: средство за защита или нова заплаха?
- Позицията на WebBuild: сигурността започва от архитектурата и поддръжката
- Може ли да се очакват още подобни уязвимости, откривани чрез AI?
- Заключение: Linux остава надеждна платформа, но актуализациите са критично важни
- Често задавани въпроси (FAQ)
- Източници и допълнителна информация
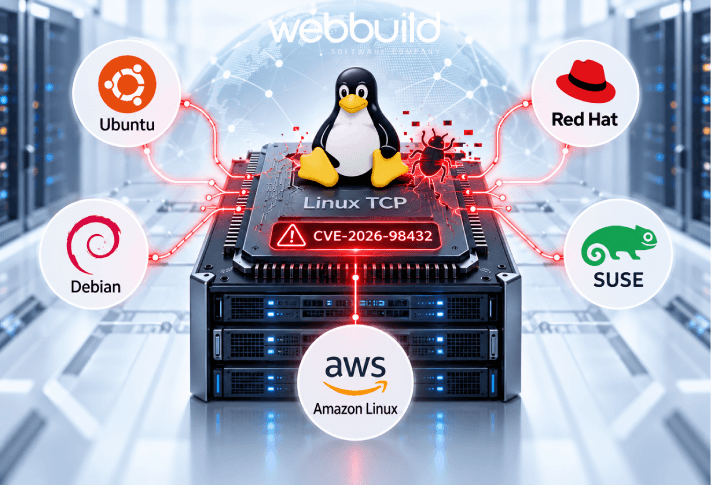
Нова критична уязвимост в ядрото на Linux поставя сериозни въпроси пред системните администратори, доставчиците на хостинг услуги и компаниите, които използват Linux сървъри за своите бизнес приложения. Проблемът, идентифициран като CVE-2026-98432, засяга обработката на TCP връзки и е оценен с 9,8 от максимални 10 точки по системата CVSS 3.1.
Уязвимостта е особено интересна по две причини. Първо, тя се намира в самото ядро на операционната система, а не в конкретно приложение. Второ, изследователи от компанията Anthropic съобщават, че техен AI модел Claude е успял да създаде експлойт, който при определени условия позволява отдалечено изпълнение на команди с най-високите системни привилегии – root.
Случаят показва колко бързо се променя киберсигурността. Изкуственият интелект вече не се използва единствено за анализ на код, откриване на грешки и подпомагане на програмисти. Той демонстрира възможности и за автоматизирано разработване на сложни атаки срещу реални софтуерни системи.
Важно към 30 октомври 2026 г.: За част от засегнатите Linux дистрибуции вече съществуват корекции, но за някои версии на Ubuntu и Red Hat Enterprise Linux официалните актуализации все още не са публикувани. Администраторите трябва да следят бюлетините за сигурност на съответния производител.
Какво представлява CVE-2026-98432?
CVE-2026-98432 е уязвимост в IPv4 TCP подсистемата на Linux kernel. Тя е свързана с неправилното управление на паметта при едновременната обработка на определени заявки за TCP връзки.
Проблемът принадлежи към категорията Use-After-Free (UAF). Това означава, че даден компонент продължава да използва област от оперативната памет, след като тя вече е освободена и потенциално предоставена за друга употреба.
В конкретния случай грешката възниква при състезателно условие (race condition). Две паралелни операции в ядрото могат да достигнат до една и съща структура от данни в неподходящ момент. Едната освобождава паметта, докато другата продължава да работи с нея.
Подобни грешки са особено опасни в операционните системи, защото могат да предизвикат:
- Denial of Service (DoS): срив на ядрото и прекъсване на работата на сървъра.
- Memory corruption: повреждане на данни в оперативната памет.
- Information disclosure: разкриване на информация от защитената памет на ядрото.
- Remote Code Execution (RCE): при определени условия – изпълнение на команди от отдалечен атакуващ.
Тези възможни последствия не означават, че всеки засегнат сървър може лесно да бъде компрометиран. Реалната експлоатация зависи от версията на ядрото, конфигурацията на мрежовите услуги и способността на атакуващия да предизвика необходимите условия.
Защо оценката CVSS 9.8 е толкова сериозна?
CVSS (Common Vulnerability Scoring System) е стандартизирана система за оценяване на сериозността на софтуерните уязвимости.
Оценка 9.8 по CVSS 3.1 попада в категорията Critical и предполага много сериозно потенциално въздействие върху поверителността, целостта и достъпността на системата.
Интересното е, че различните Linux доставчици не оценяват риска еднакво.
| Организация | CVSS оценка | Интерпретация |
|---|---|---|
| Linux Kernel CVE Team | 9.8 | Критична |
| Ubuntu / Canonical (CVSS 3.1) | 9.8 | Критична |
| Red Hat (CVE страница) | 5.9 | Умерена |
| Oracle Linux | 8.1 | Висока |
| SUSE | 8.1 | Висока |
| Amazon Linux | 7.0 | Висока |
Разминаването произтича основно от различните оценки за сложността на успешната атака. Red Hat например приема, че задействането на състезателното условие е трудно и че най-вероятният резултат е срив на системата.
От друга страна, Anthropic демонстрира по-сериозен сценарий при специфична конфигурация на Linux сървър.
Една уязвимост може да има различно практическо въздействие в зависимост от средата. Затова CVSS оценката трябва да се разглежда заедно с реалната конфигурация и официалната оценка на доставчика.
Как изкуственият интелект Claude успява да създаде експлойт?
На 27 октомври 2026 г. Anthropic публикува резултати от изследвания за способността на AI модели да откриват и използват уязвимости в широко разпространен софтуер.
Сред разгледаните случаи е именно CVE-2026-98432.
Според Anthropic, след първоначални инструкции техен изследователски AI модел е успял да разработи експлойт за Linux сървър, използващ Multipath TCP (MPTCP).
MPTCP е разширение на TCP, което позволява една логическа връзка да използва няколко мрежови пътя. Технологията е полезна при определени мрежови архитектури, но не е задължително активна за всяко приложение или сървър.
Демонстрираната атака преминава през два основни етапа:
- Разкриване на информация за паметта: чрез експлоатиране на грешката моделът успява да получи информация, която подпомага преодоляването на защитата KASLR (Kernel Address Space Layout Randomization).
- Компрометиране на управлението на изпълнението: използва се същата уязвимост за постигане на изпълнение на команди с root привилегии.
Anthropic съобщава, че в конкретния експеримент първият етап е отнел приблизително 48 минути, а вторият – още около 5 минути.
Това не означава, че атаката ще бъде успешна в рамките на същото време срещу произволен Linux сървър. Публикуваната демонстрация е за конкретни условия, а не универсално доказателство за компрометиране на всички Linux инсталации.
Новото в този случай: AI не просто посочва потенциално опасен програмен код. Той демонстрира способност да комбинира технически анализ, изследване на паметта и последователни действия за достигане до работеща атака.
Кои Linux дистрибуции са засегнати?
Уязвимостта е свързана с код, въведен в Linux 4.4, като наличието на проблема и необходимата корекция зависят от използваното ядро и приложените от производителя промени.
Следващата таблица представя обобщение на публикуваната информация към 29–30 октомври 2026 г.
| Linux дистрибуция | Състояние | Препоръчително действие |
|---|---|---|
| Ubuntu 22.04 LTS | Корекция в процес на разработка | Следене на Ubuntu Security Notices |
| Ubuntu 24.04 LTS | Корекция в процес на разработка | Следене на официалните обновления |
| Ubuntu 26.04 LTS и 26.10 | Корекция в процес на разработка | Проверка на пакета за използваното ядро |
| Ubuntu 16.04, 18.04 и 20.04 | Отбелязани като уязвими за основния пакет linux | Проверка на статуса на поддръжката и актуализациите |
| RHEL 8, 9 и 10 | Поправките са отложени към бъдеща актуализация | Следене на Red Hat Security Advisories |
| Debian 12 и Debian 13 | Публикувани са поправки за съответни ядра | Инсталиране на приложимите security updates |
| Oracle Linux с UEK | Публикувани поправки за засегнати издания | Актуализация по съответния ELSA бюлетин |
| Amazon Linux 2023 | Поправки за някои kernel серии | Проверка на използвания kernel пакет |
| SUSE / openSUSE | Частично коригирани; други издания очакват обновление | Проверка на конкретния продукт и версия |
Важно: Статусите могат да се променят ежедневно. За Ubuntu трябва да се провери и конкретният вариант на ядрото – generic, HWE, cloud, low-latency или друг. Версията на дистрибуцията сама по себе си не е достатъчна за окончателна оценка.
Защо този проблем е особено важен за уеб сървърите?
Голяма част от съвременната уеб инфраструктура работи върху Linux. Уеб сайтове, онлайн магазини, CRM системи, ERP платформи, API услуги и бази данни често използват сървъри с Ubuntu, Debian, Red Hat или други Linux дистрибуции.
Тези системи могат да обслужват хиляди мрежови заявки на ден и често са достъпни през интернет.
При уязвимост на ниво kernel последствията могат да бъдат по-сериозни от проблем в отделно PHP приложение, уеб сървър или библиотека.
Например, ако възникне проблем само в PHP процес, той може да бъде рестартиран, без непременно да прекъсне работата на цялата машина. При срив на ядрото обаче може да бъде засегнат целият сървър, включително всички хоствани приложения.
При успешно компрометиране с root права последствията могат да бъдат още по-тежки, включително неоторизиран достъп до данни и промяна на системната конфигурация.
Особено внимание заслужават: сървъри с публично достъпни услуги, критични бизнес приложения, специфични MPTCP конфигурации, системи с остарели ядра и инфраструктура, за която няма установен процес за управление на security updates.
Как да проверим дали нашият Ubuntu сървър е потенциално засегнат?
Първата стъпка е да установим версията на операционната система и реално зареденото Linux ядро.
1. Проверка на версията на ядрото:
uname -r
2. Проверка на Ubuntu версията:
lsb_release -a
Алтернативно може да се използва:
cat /etc/os-release
3. Проверка за налични актуализации:
sudo apt update
apt list --upgradable
Тези команди показват версията на системата и наличните обновления, но сами по себе си не доказват дали CVE-2026-98432 е коригирана.
4. Проверка на инсталираните пакети на ядрото:
dpkg -l | grep -E '^ii[[:space:]]+linux-(image|modules|headers)'
5. Проверка на конфигурацията на MPTCP:
sysctl net.mptcp.enabled
Ако командата върне стойност 1, MPTCP е разрешен в системата. Това обаче не доказва, че дадено приложение действително използва MPTCP listener.
Наличието или отсъствието на MPTCP не е достатъчно за оценяване на цялата уязвимост, тъй като проблемът е в IPv4 TCP кода, а не единствено в MPTCP.
За Ubuntu съществува официална страница за проследяване на проблема:
Ubuntu Security – CVE-2026-98432
Какво трябва да направят системните администратори?
Най-сигурното решение е инсталиране на официална корекция от доставчика на операционната система веднага след публикуването ѝ, като се спазват процедурите за безопасно внедряване.
Препоръчваме следната последователност:
- Инвентаризация: установяване на всички Linux сървъри и използваните kernel пакети.
- Приоритизиране: първо да бъдат разгледани публично достъпните и критичните системи.
- Проверка на официалните бюлетини: конкретната версия на пакета трябва да бъде съпоставена с информацията на производителя.
- Подготовка за актуализация: резервно копие, план за възстановяване и определен прозорец за поддръжка.
- Инсталиране на корекцията: при наличие на подходящ официален security update.
- Рестартиране и проверка: потвърждаване, че сървърът работи с коригираното ядро.
- Наблюдение: проверка на системните логове, услугите и достъпността след обновяването.
При Ubuntu стандартното обновяване на пакетите може да се извърши чрез:
sudo apt update
sudo apt upgrade
Ако е налично ново ядро, то обикновено се активира след рестартиране:
sudo reboot
След рестартирането отново се изпълнява:
uname -r
Внимание при продукционни сървъри! Не изпълнявайте обновяване на ядрото и рестартиране без предварителна оценка на въздействието върху работещите услуги. Командата apt upgrade не гарантира, че съществува поправка за тази конкретна CVE. Първо трябва да бъде публикуван съответният пакет от Canonical.
При сървъри без налична официална корекция е разумно да се ограничат ненужните публично достъпни услуги, да се прегледат правилата на защитната стена и да се наблюдава за необичайни мрежови и системни събития.
Това са общи защитни мерки, а не доказано решение за CVE-2026-98432. Към момента няма универсален workaround, потвърден от всички доставчици.
Защо не трябва да се инсталира произволно по-ново Linux ядро?
Една често срещана грешка е да се приеме, че инсталирането на последната налична upstream версия на Linux автоматично е най-доброто решение за всеки сървър.
На практика Ubuntu, Red Hat и останалите доставчици често поддържат собствени kernel пакети с корекции, приложени към по-стари версии. Това се нарича backporting.
Следователно един сървър може да използва ядро с по-стар номер на версията, но да съдържа необходимите security fixes. Обратното също е възможно: по-ново на вид ядро да няма конкретна корекция, ако е доставено чрез неподдържан или нестандартен пакет.
При продукционни системи е важно да се съхрани съвместимостта с драйвери, виртуализация, файлови системи, мрежови модули и останалите компоненти.
Нашата препоръка е да се използват официалните kernel пакети на дистрибуцията, а не прибързано да се заменя цялото ядро с непроверена версия.
AI в киберсигурността: средство за защита или нова заплаха?
Случаят с CVE-2026-98432 повдига въпрос, който става все по-важен за софтуерната индустрия: какво се случва, когато AI инструментите придобият способности да откриват и експлоатират уязвимости по-бързо от традиционните методи?
От една страна, това е сериозно предимство за специалистите по информационна сигурност. AI може да подпомага анализа на големи кодови бази, да открива проблемни зависимости, да предлага поправки и да ускорява проверката на системите.
От друга страна, същите способности могат да намалят част от техническите препятствия пред злонамерени участници.
Това създава ново предизвикателство за разработчиците и системните администратори: времето между откриването на дадена уязвимост и възможността тя да бъде използвана може да се съкращава.
Промяната е стратегическа: компаниите трябва да използват AI не само за по-бързо разработване на софтуер, но и за по-бързо откриване на рискове, анализ на зависимости, тестване и управление на уязвимости.
Позицията на WebBuild: сигурността започва от архитектурата и поддръжката
В WebBuild разработваме уеб сайтове, онлайн магазини и индивидуални бизнес системи, включително CRM и ERP решения. Подобни проекти изискват не само качествен приложен код, но и надеждна сървърна инфраструктура.
Нашият опит показва, че информационната сигурност не може да бъде сведена единствено до защита срещу SQL Injection, XSS или неоторизиран достъп до административен панел.
Дори отлично разработена PHP система може да бъде изложена на риск, ако под нея работи уязвима операционна система, неправилно конфигурирана услуга или неподдържан софтуерен компонент.
Затова разглеждаме сигурността като съвкупност от няколко нива:
- Сигурност на приложението: валидиране на входните данни, контрол на достъпа и защита на бизнес логиката.
- Сигурност на сървъра: актуализации на ядрото, системните пакети и мрежовите услуги.
- Сигурност на данните: резервни копия, контрол на достъпа и възстановяване при инцидент.
- Наблюдение: системни логове, предупреждения и анализ на необичайно поведение.
- Управление на промените: тестова среда, контролирано внедряване и възможност за връщане към предишно състояние.
Особено важно е при сложни ERP системи и бизнес приложения, при които прекъсването на достъпа може да засегне продажби, складови операции, производство и обслужване на клиенти.
Използваме AI инструменти за подпомагане на разработката и техническия анализ, но не приемаме автоматично генерираните резултати за безусловно правилни. Същият принцип трябва да се прилага и при киберсигурността: автоматизацията ускорява процеса, но окончателните решения изискват техническа проверка.
Може ли да се очакват още подобни уязвимости, откривани чрез AI?
Вероятно да. Големите софтуерни проекти съдържат милиони редове код, поддържани и променяни в продължение на десетилетия. Linux kernel е отличен пример за система с огромна функционалност и сложна вътрешна архитектура.
Съвременните AI модели могат да анализират взаимовръзки между функции, структури от данни и различни сценарии на изпълнение. Това създава възможност за идентифициране на проблеми, които са останали незабелязани при традиционния процес на разработка и тестване.
Но все още не е реалистично да се очаква, че AI ще открива всички уязвимости или ще предоставя винаги правилни поправки. Генерираните предложения могат да съдържат нови грешки, да нарушат съвместимостта или да не обхванат всички възможни сценарии.
Най-ефективният подход остава съчетаването на автоматизиран анализ, професионален одит, тестове и контролирано внедряване.
Заключение: Linux остава надеждна платформа, но актуализациите са критично важни
CVE-2026-98432 е сериозно напомняне, че никоя операционна система не е напълно защитена от програмни грешки. Дори компонент като TCP обработката на Linux, развиван и проверяван от множество специалисти, може да съдържа уязвимост с потенциално тежки последствия.
Съществуването на такава уязвимост не означава, че Linux е ненадежден. Отвореният код, публичното документиране на проблемите и процесите за разработване и разпространение на корекции са важни предимства на Linux екосистемата.
За администраторите ключовият въпрос не е дали някога ще бъде открита нова уязвимост, а колко бързо организацията може да я идентифицира, да оцени реалния риск и да приложи подходяща защита.
Развитието на AI прави този процес още по-важен. Инструментите за анализ стават по-мощни, но и потенциалните заплахи се развиват.
В WebBuild вярваме, че качественият софтуер не приключва с написването на последния ред код. Той изисква непрекъсната поддръжка, наблюдение, актуализации и отговорно управление на цялата инфраструктура.
Често задавани въпроси (FAQ)
1. Какво представлява CVE-2026-98432?
Това е уязвимост от типа Use-After-Free в IPv4 TCP подсистемата на Linux kernel. При определени условия тя може да доведе до срив на системата, повреждане на паметта или по-сериозно компрометиране.
2. Засегнати ли са Ubuntu 20.04, 22.04 и 24.04?
Да, към 30 октомври 2026 г. Canonical отбелязва основните kernel пакети на тези издания като засегнати или очакващи корекция. Точният статус трябва да се провери за конкретната версия на инсталираното ядро и неговия пакет.
3. Може ли атакуващ да получи root достъп без парола?
Anthropic е демонстрирала подобна възможност при определена Linux конфигурация с Multipath TCP listener. Това не доказва, че всеки сървър с уязвимо ядро може да бъде компрометиран по същия начин.
4. Как да защитим Linux сървъра си?
Необходимо е да се провери версията на ядрото, да се проследят официалните security updates и да се инсталира коригиран пакет веднага щом е достъпен и подходящ за системата. Допълнително трябва да се ограничат ненужните мрежови услуги и да се осигурят мониторинг, резервни копия и план за възстановяване.
5. Доказва ли този случай, че AI става опасен за киберсигурността?
Случаят показва, че мощните AI модели могат да подпомагат разработването на сложни експлойти. Същите технологии обаче са полезни и за откриване на уязвимости, анализ на софтуер и ускоряване на защитните мерки. Значение има начинът, по който се използват и контролират.
Източници и допълнителна информация
- Ubuntu Security – CVE-2026-98432
- Red Hat – оценка и техническа информация
- Anthropic – Discovering and exploiting vulnerabilities with Claude
- Linux Kernel CVE Announcement
- Oracle Linux – CVE-2026-98432
Информацията е актуална към 30 октомври 2026 г. Състоянието на корекциите може да се промени след публикуването на статията.
Създайте своя дигитален проект с WebBuild
Уеб разработчик с над 20 години опит в създаването на уеб софтуер и дигитални решения. Започва професионалния си път в сферата на уеб разработката през 2002 година, като през годините натрупва богат опит като програмист, проектен мениджър и технически консултант в голяма софтуерна компания.
През 2007 година основава WebBuild – компания, фокусирана върху разработката на уеб системи, бизнес софтуер и дигитални платформи. В първите години след създаването участва активно в разработката на проекти, а впоследствие изгражда и ръководи екип от подбрани специалисти.
Работи по проекти от различни индустрии и има практически опит в целия процес – от архитектурата на софтуера и разработката до управлението на проекти и екипи. Интересува се активно от новите технологии и следи развитието на уеб екосистемата, за да прилага най-добрите практики при изграждането на съвременни софтуерни решения.



Коментари за „Критична уязвимост в Linux с CVSS 9.8: AI открива път към root достъп до сървъри“
Все още няма коментари. Бъдете първият, който ще коментира тази статия.